Lingua

Sostituire un DAM obsoleto, in Europa, è ormai anche una questione di controllo sui dati: un tema che il dibattito europeo riassume con il termine sovranità digitale. Prima di cambiare sistema conviene verificare cinque punti concreti: dove risiedono fisicamente i contenuti, chi può accedervi, se ogni azione lascia una traccia verificabile, come avviene il passaggio dal vecchio al nuovo sistema e cosa il fornitore mette per iscritto su questi temi.
Il quadro normativo europeo, dal GDPR al Data Act fino al pacchetto sulla sovranità tecnologica proposto dalla Commissione a giugno 2026, tiene alta l’attenzione su questi temi, in particolare per chi gestisce asset digitali e dati di prodotto distribuiti su più canali.
Un DAM obsoleto raramente si nota per la lentezza dell’interfaccia. Si nota quando qualcuno chiede dove sono ospitati i dati e nessuno in azienda sa rispondere con certezza.
Il 3 giugno 2026 la Commissione Europea ha presentato il pacchetto sulla sovranità tecnologica europea (European Technological Sovereignty Package), un insieme di misure per rafforzare la capacità dell’Europa in semiconduttori, intelligenza artificiale, cloud e open source. Ne fa parte la proposta di Cloud and AI Development Act, che introdurrebbe un quadro unico a livello UE per valutare la sovranità di cloud e intelligenza artificiale. Trattandosi di proposte, il testo definitivo è ancora da stabilire.
Per chi gestisce asset digitali, questo si traduce in domande molto pratiche durante rinnovi contrattuali e gare d’appalto: dove sono i server, chi li amministra, con quali garanzie di accesso.
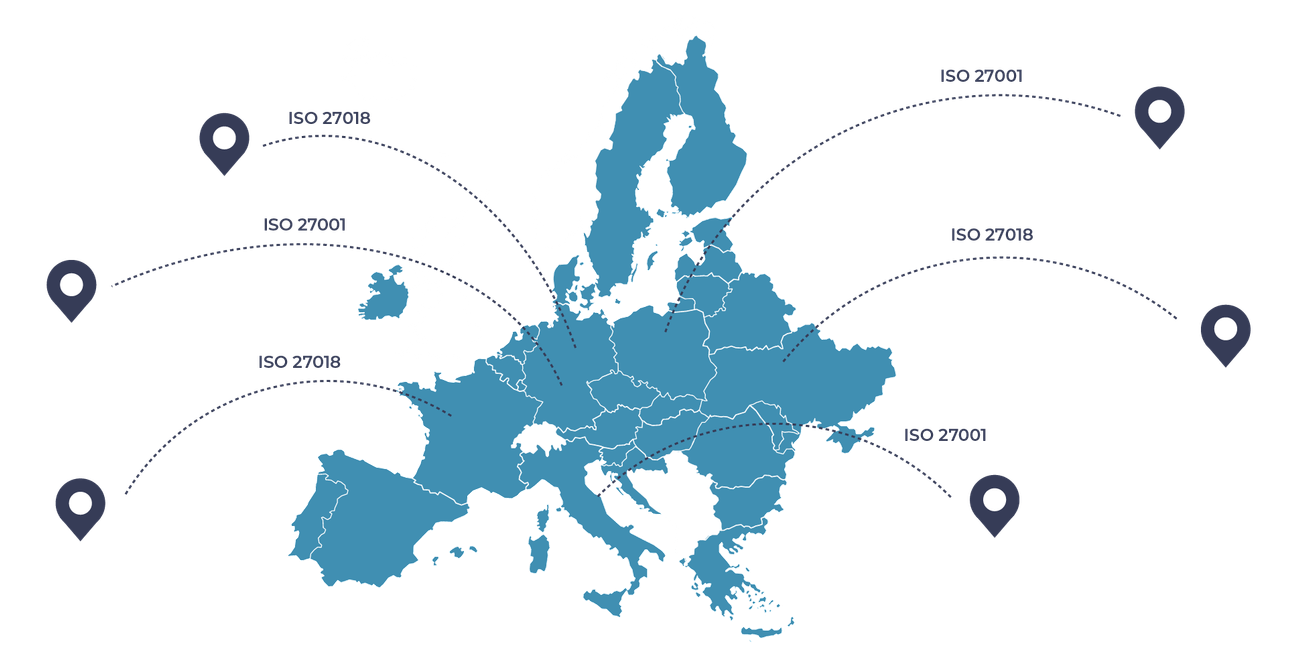
La prima domanda da porsi quando si vuole sostituire un DAM riguarda la residenza dei dati: dove si trovano i server e, se i dati escono dallo Spazio Economico Europeo, su quale base giuridica avviene il trasferimento verso paesi terzi.
La disciplina dei trasferimenti verso paesi terzi è contenuta nel Capo V del GDPR (artt. 44 e seguenti): un trasferimento poggia di norma su una decisione di adeguatezza della Commissione Europea (art. 45) oppure, in mancanza, su garanzie adeguate come le clausole contrattuali standard (art. 46). Il Comitato Europeo per la Protezione dei Dati (EDPB) affianca queste regole con linee guida interpretative e indicazioni pratiche.
Una dichiarazione generica di conformità GDPR dice poco. Il GDPR chiede di affidarsi a fornitori che offrano garanzie sufficienti (art. 28) e di saper dimostrare la propria conformità (art. 5, par. 2): per questo contano contratti chiari, responsabilità operative definite e certificazioni rilasciate da enti terzi indipendenti, come ISO 27001 per la sicurezza delle informazioni e ISO 27018 per la protezione dei dati personali nei servizi cloud.
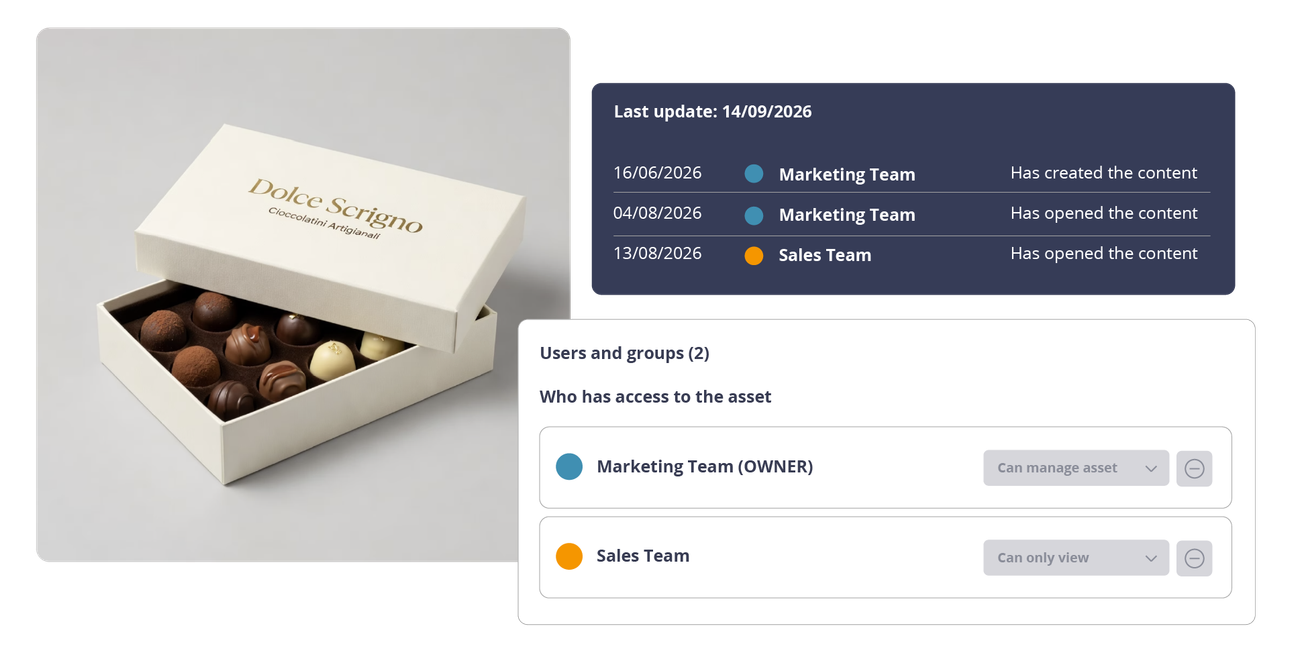
Modernizzare la gestione degli asset parte da un punto preciso: rendere espliciti permessi che prima erano affidati alla memoria o alla fiducia. Un sistema maturo assegna un’identità precisa a ogni utente, definendo cosa può vedere, modificare o condividere per ogni asset e ogni cartella. È la differenza tra “chiunque in azienda può accedere a tutto” e “so esattamente chi può fare cosa”.
A questo si affianca la tracciabilità: ogni pubblicazione, modifica o condivisione va registrata in un log consultabile, non ricostruita a mente durante un controllo. Lo stesso principio vale per la generazione di contenuti con l’intelligenza artificiale, dove serve sapere cosa è stato prodotto, da chi e quando: ne parliamo nel nostro approfondimento sull’AI Act.
Piattaforme come THRON costruiscono questi due livelli come parte nativa dell’architettura: un sistema di identità e accessi che copre utenti, partner e applicazioni, e un registro delle attività sempre consultabile. THRON è inoltre certificata ISO 27001 e ISO 27018 da enti terzi indipendenti e opera in conformità al GDPR.
Un DAM custom legacy racconta una storia precisa: anni di personalizzazioni costruite su misura, spesso da persone che oggi non lavorano più in azienda, con documentazione scarsa o assente.
Due riferimenti aiutano a dare forma a questa richiesta di prove: il controllo A.8.15 della norma ISO/IEC 27001, dedicato alla registrazione degli eventi (i cosiddetti log), e il principio di responsabilizzazione del GDPR (art. 5, par. 2), che chiede di saper dimostrare la propria conformità. In entrambi i casi servono prove già pronte e coerenti nel tempo, prima che qualcuno le richieda.
Questi sistemi accumulano un debito silenzioso: funzionano finché nessuno chiede di dimostrarne la conformità. Il momento in cui arriva quella richiesta, di solito da un cliente, un revisore o un’autorità, è il peggiore per scoprire le lacune.
Prima di firmare un nuovo contratto, ha senso porre alcune domande dirette al fornitore. Anche il Data Act, applicabile dal 12 settembre 2025, va in questa direzione: per i servizi cloud, software in abbonamento (SaaS) compresi, prevede regole a tutela di chi cambia fornitore e l’abolizione dei costi di cambio dal 12 gennaio 2027. Ecco alcune domande da avere pronte:
Chi arriva a queste domande con risposte già pronte trasforma il controllo dei propri dati in un vantaggio competitivo, in un mercato dove clienti e partner chiedono sempre più spesso garanzie su questi temi.
Il momento giusto per cambiare, senza il doppio costo
Affianca il tuo DAM attuale a THRON e migra ai tuoi tempi: il primo anno paghi solo il 30% del canone.
Sapere e poter dimostrare dove sono conservati i dati, chi vi accede e con quali garanzie vengono trattati, invece di affidarsi a una generica dichiarazione di conformità del fornitore.
Spesso i metadati di accesso: chi ha visto, scaricato o modificato un asset. Senza un log strutturato, questa informazione può non esistere affatto.
Dipende dal volume di asset e dalla presenza di personalizzazioni non documentate. Un sistema che si collega via API a quello esistente permette di procedere per fasi, ai tempi dell’azienda.
È un’informazione utile in sé: senza log, ricostruire cosa è accaduto in caso di incidente o controllo diventa molto più difficile.
No, se il nuovo sistema si affianca a quello esistente. Esistono percorsi pensati apposta per evitare due costi in parallelo durante la transizione.